Modelado de amenazas: evite fallos de seguridad millonarios desde el diseño
Más allá de contraseñas y antivirus, la verdadera protección del software se forja en sus cimientos. Descubra cómo el modelado de amenazas identifica vulnerabilidades críticas y ahorra costes antes de escribir una sola línea de código.
La seguridad empieza pronto: intégrala desde el diseño
Cuando pensamos en la seguridad del software, a menudo nos vienen a la mente firewalls, contraseñas complejas o programas antivirus. Estos son importantes, pero la verdadera seguridad comienza mucho antes. Empieza mucho antes de que alguien escriba una sola línea de código. Comienza incluso antes de que un sistema se ponga en marcha.
La seguridad comienza durante el diseño. Aquí es donde el modelado de amenazas de seguridad del software cobra especial importancia. El modelado de amenazas identifica debilidades. Las encuentra antes de que se conviertan en problemas costosos.
En qué consiste el modelado de amenazas
Microsoft introdujo el modelo STRIDE en 2002. Fue un avance significativo. El modelado de amenazas te enseña a pensar como un atacante. Esta es una habilidad vital. Ayuda a los desarrolladores y equipos de seguridad a encontrar debilidades en una fase temprana, antes de que causen problemas reales. Este proceso funciona para cualquier software: aplicaciones web, aplicaciones móviles o servicios en la nube.
Imagina diseñar una casa. No esperas a que esté construida para pensar en los ladrones. En cambio, planificas cerraduras de seguridad, ventanas protegidas y alarmas durante la fase de diseño. El modelado de amenazas aplica este mismo principio al software. Revisa el diseño del sistema. Encuentra dónde podrían ocurrir ataques.
¿Quiénes participan? Arquitectos de software, desarrolladores y analistas de seguridad. Trabajan juntos. Examinan los diseños del sistema antes de escribir una sola línea de código. ¿Qué examinan? El sistema en sí: sus flujos de datos, componentes e interacciones de usuario. ¿Cuándo? En las primeras etapas del ciclo de vida del desarrollo, idealmente durante la fase de diseño.
Cómo los equipos identifican las debilidades
El modelado de amenazas no se basa en suposiciones. Utiliza métodos probados. Estos marcos analizan sistemáticamente el software. Dos de los principales son STRIDE y PASTA. Ayudan a los equipos a hacer las preguntas correctas.
El modelo STRIDE de Microsoft divide las amenazas en seis categorías, una por cada letra. La S es de Spoofing (Suplantación de identidad): Un atacante se hace pasar por otra persona. La T es de Tampering (Manipulación): Un atacante modifica datos.
La R es de Repudiation (Repudio): Un atacante niega haber hecho algo. La I significa Information Disclosure (Divulgación de información): Alguien obtiene acceso no autorizado a datos sensibles. La D es de Denial of Service (Denegación de servicio): Impide que usuarios legítimos accedan a un sistema. Finalmente, la E es de Elevation of Privilege (Elevación de privilegios): Un atacante obtiene derechos de acceso más altos. Los equipos usan STRIDE para verificar su sistema y detectar cada tipo de amenaza.
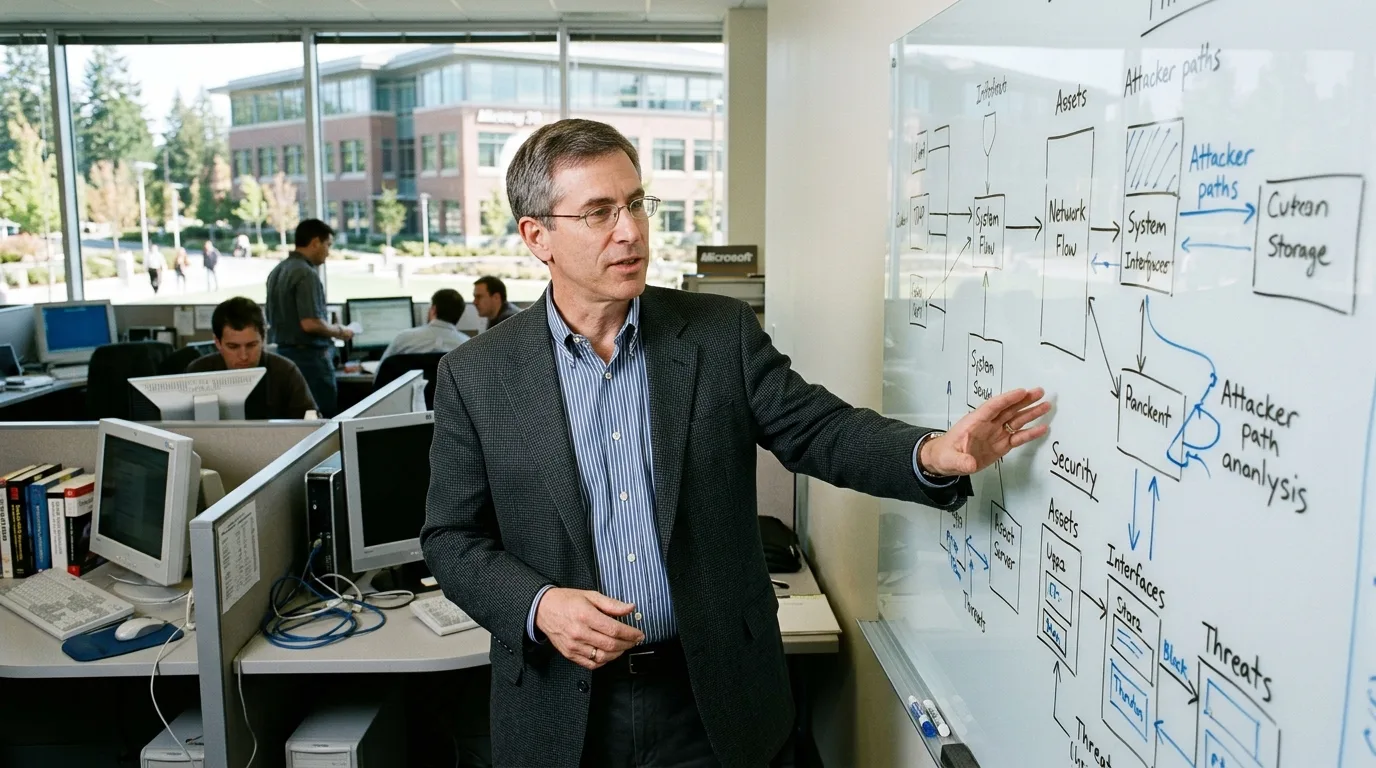
Loren Kohnfelder, un ingeniero distinguido en Microsoft, fue fundamental en el desarrollo del marco de modelado de amenazas STRIDE a principios de la década de 2000. Su trabajo pionero ayudó a establecer principios fundamentales para identificar y mitigar las debilidades de seguridad durante el diseño de software. (Ilustración generada por IA)
Otro método es PASTA, el Proceso para la Simulación de Ataques y Análisis de Amenazas (Process for Attack Simulation and Threat Analysis). Tony Uceda-Velez y Marco M. Morana lo introdujeron. PASTA es un método de siete pasos centrado en el riesgo, lo que significa que relaciona todos los aspectos con su impacto en el mundo real. Comienza con el contexto empresarial. Identifica los activos técnicos. Luego desglosa la aplicación. Simula ataques. Finalmente, evalúa los riesgos. PASTA es un método exhaustivo. Conecta las debilidades técnicas con el impacto empresarial. Prioriza las correcciones basándose en el riesgo real. Esto conecta la seguridad con los objetivos empresariales.
Por qué la seguridad temprana ahorra dinero
Un estudio de IBM de 2011 mostró una verdad simple y brutal: corregir defectos más tarde cuesta mucho más. Un error encontrado durante el diseño cuesta muy poco. Ese mismo error cuesta mucho más durante las pruebas. Y cuesta cientos o miles después del despliegue. El modelado de amenazas aplica este principio de “desplazamiento a la izquierda”. Detecta los problemas pronto, ahorrándote una fortuna.
Tomemos un banco, por ejemplo. Un banco importante, sin aplicar un modelado de amenazas consistente, construyó una nueva aplicación móvil. Encontraron una falla crítica en una fase avanzada de las pruebas. Un atacante podría omitir el inicio de sesión bajo ciertas condiciones de red. Esto significó rediseñar el módulo de inicio de sesión. Retrasó el lanzamiento dos meses. El retraso y la reelaboración costaron más de 1 millón de dólares.
El modelado de amenazas evita estos problemas. Hace que los equipos de desarrollo y seguridad trabajen mejor juntos. Los desarrolladores comprenden mejor los riesgos de seguridad. Los analistas de seguridad comprenden la arquitectura del sistema. Este conocimiento compartido contribuye a crear software más seguro desde el principio. Reduce las costosas correcciones posteriores al lanzamiento.
El modelado de amenazas también ayuda a cumplir con la normativa. Regulaciones como GDPR o HIPAA exigen proteger la privacidad y los datos. Si se encuentran los riesgos de flujo de datos pronto, las organizaciones pueden implementar controles. Esto garantiza los estándares legales. También evita grandes multas. El informe de IBM de 2023 dice que el costo promedio de una violación de datos fue de 4.45 millones de dólares. La seguridad temprana es simplemente un buen negocio.
Modelado de amenazas en el desarrollo moderno
Añadir el modelado de amenazas al desarrollo ágil es difícil. Agile busca velocidad y lanzamientos rápidos. Las revisiones de seguridad prolongadas ralentizan el proceso. Los métodos modernos integran el modelado de amenazas de forma continua.
Tony Uceda-Velez y Marco M. Morana son los creadores de PASTA, el Proceso para la Simulación de Ataques y Análisis de Amenazas. Este método de siete pasos, centrado en el riesgo, vincula las debilidades técnicas con el impacto empresarial, ayudando a las organizaciones a priorizar las correcciones de seguridad basándose en el riesgo del mundo real. (Ilustración generada por IA)
Los equipos realizan pequeños modelos de amenazas para cada nueva característica. Hacen esto durante la planificación del sprint. Utilizan herramientas y plantillas sencillas. Esto lo mantiene rápido y eficiente. OWASP, un grupo global que mejora la seguridad del software, respalda esto. Ofrecen recursos y marcos. Estos ayudan a los equipos a adoptar el modelado de amenazas continuo.
La automatización también está ganando terreno. Las herramientas pueden analizar código. Encuentran vectores de amenaza. Incluso pueden sugerir amenazas STRIDE. Esto reduce el esfuerzo manual. Acelera el análisis inicial. El experto en seguridad Adam Shostack, autor de “Threat Modeling: Designing for Security”, dice que la automatización ayuda a escalar el modelado de amenazas. Lo hace accesible a más equipos.
Qué sigue: amenazas en evolución y soluciones más inteligentes
La ciberseguridad cambia rápidamente. Las nuevas tecnologías traen nuevos riesgos. Los sistemas de inteligencia artificial (AI) y machine learning (ML) son más complejos. Sus debilidades únicas necesitan un modelado de amenazas especial. La computación cuántica, aún emergente, promete romper el cifrado actual. Esto requerirá enfoques de seguridad completamente nuevos.
Los grandes modelos de lenguaje (LLMs) en las aplicaciones de AI tienen amenazas únicas. Hablamos de prompt injection, data poisoning y model inversion. Los modelos de amenazas tradicionales deben adaptarse. Deben manejar estas nuevas superficies de ataque, que no se parecen a nada que hayamos visto antes. Los investigadores están desarrollando nuevos marcos para la seguridad de la AI. Esto asegura que estas poderosas herramientas no se conviertan en problemas graves a largo plazo.
El modelado de amenazas seguirá evolucionando. Se convertirá en una parte más fundamental del desarrollo de software. Utilizará la AI para encontrar debilidades. Este enfoque temprano seguirá siendo vital. Se mantiene al día con las amenazas avanzadas. Construye software más seguro y robusto para todos.
Preguntas frecuentes
¿Quién debería participar en el modelado de amenazas? Debería participar un equipo multifuncional. Es decir, arquitectos, desarrolladores, analistas de seguridad y gerentes de producto. La diversidad de perspectivas ayuda a identificar un mayor número de amenazas.
¿Cuándo es el mejor momento para realizar el modelado de amenazas? El mejor momento es en las primeras etapas del desarrollo de software. Es decir, durante las fases de diseño y arquitectura. Así se integra la seguridad desde el principio, en lugar de añadirla como un elemento tardío.
¿El modelado de amenazas es solo para sistemas grandes y complejos? No, es útil para sistemas de todos los tamaños. Incluso las aplicaciones pequeñas pueden tener debilidades graves. Un modelado de amenazas rápido y sencillo siempre resulta beneficioso.
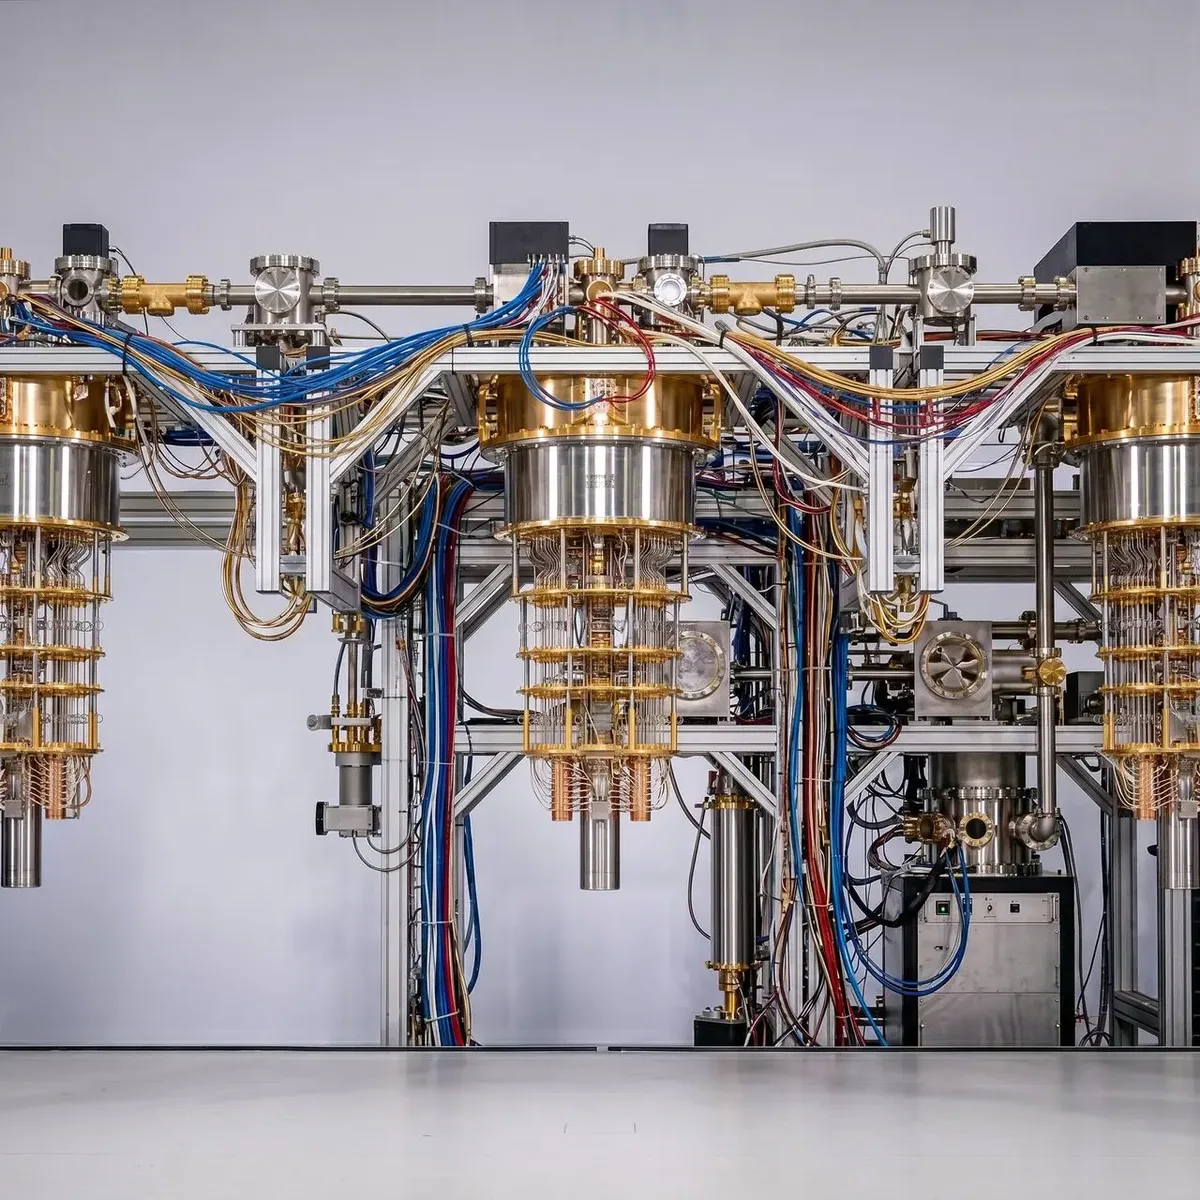
La computación cuántica, una tecnología emergente, plantea una amenaza futura significativa para los métodos de cifrado actuales, lo que requiere enfoques de seguridad completamente nuevos y un modelado de amenazas avanzado. Estas máquinas complejas a menudo presentan hardware criogénico distintivo, como refrigeradores de dilución, para mantener las temperaturas extremadamente bajas requeridas para su funcionamiento. (Fuente: quantumzeitgeist.com)
¿Cuál es el primer paso para empezar a modelar amenazas en un nuevo proyecto? Primero, define el alcance y el propósito del sistema. Luego, crea un diagrama de flujo de datos. Este diagrama muestra cómo se mueven los datos a través de la aplicación.
También te puede interesar:
👉 WannaCry: El ciberataque de 2017 que puso de rodillas al NHS
👉 Cientos de fallos de seguridad: por qué actualizar tu dispositivo es vital
👉 Bots en línea: El reto de detectar su suplantación en X y Facebook