Prevenire gli attacchi: la sicurezza software si progetta prima del codice
Dimentica firewall e password: la vera protezione del software inizia nella fase di design. Il Threat Modeling identifica le debolezze prima che diventino problemi costosi, come dimostrato dal modello STRIDE di Microsoft.
La sicurezza inizia presto: integrala fin dalla progettazione
La sicurezza del software spesso fa pensare a firewall, password complesse o programmi antivirus. Sono importanti, certo, ma la vera sicurezza inizia molto prima. Inizia molto prima che qualcuno scriva una singola riga di codice. Inizia prima ancora che un sistema vada online.
La sicurezza inizia durante la progettazione. È proprio in questa fase che il Software Security Threat Modeling si rivela fondamentale. Il threat modeling identifica le debolezze. Le trova prima che diventino problemi costosi.
Cosa fa il threat modeling
Microsoft ha introdotto il modello STRIDE nel 2002. È stato un progresso significativo. Il threat modeling insegna a pensare come un attaccante. Questa è un’abilità fondamentale. Aiuta gli sviluppatori e i team di sicurezza a trovare le debolezze in anticipo, prima che causino problemi reali. Questo processo funziona per qualsiasi software: web app, app mobili o servizi cloud.
Immagina di progettare una casa. Non aspetti che sia costruita per pensare ai ladri. Invece, pianifichi serrature robuste, finestre sicure e allarmi durante la fase di progettazione. Il threat modeling applica lo stesso principio al software. Controlla il progetto del sistema. Trova dove potrebbero verificarsi gli attacchi.
Chi è coinvolto? Architetti del software, sviluppatori e analisti della sicurezza. Lavorano insieme. Esaminano attentamente i progetti del sistema prima di scrivere qualsiasi codice. Cosa esaminano? Il sistema stesso: i suoi flussi di dati, i componenti e le interazioni con gli utenti. Quando? All’inizio del ciclo di vita dello sviluppo, idealmente durante la fase di progettazione.
Come i team trovano le debolezze
Il threat modeling non è frutto di congetture. Utilizza metodi comprovati. Questi framework analizzano sistematicamente il software. Due dei principali sono STRIDE e PASTA. Aiutano i team a porre le domande giuste.
Il modello STRIDE di Microsoft suddivide le minacce in sei categorie, una per ogni lettera. S sta per Spoofing: Un attaccante si finge qualcun altro. T sta per Tampering: Un attaccante modifica i dati.
R sta per Repudiation: Un attaccante nega di aver fatto qualcosa. I sta per Information Disclosure: Qualcuno ottiene accesso non autorizzato a dati sensibili. D sta per Denial of Service: Impedisce agli utenti legittimi di accedere a un sistema. Infine, E sta per Elevation of Privilege: Un attaccante ottiene diritti di accesso più elevati. I team usano STRIDE per analizzare il proprio sistema per individuare ogni tipo di minaccia.
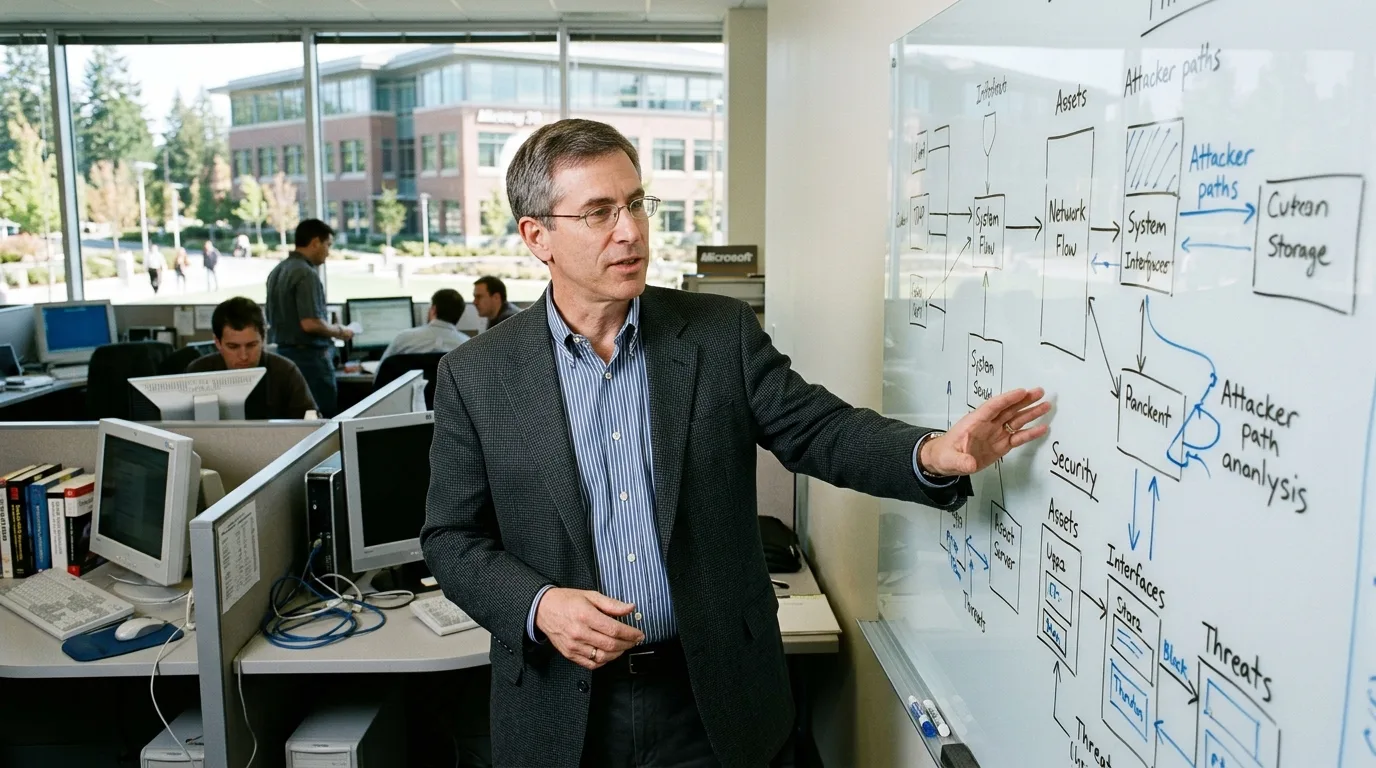
Loren Kohnfelder, un ingegnere di spicco di Microsoft, è stato determinante nello sviluppo del framework di threat modeling STRIDE nei primi anni 2000. Il suo lavoro pionieristico ha contribuito a stabilire i principi fondamentali per identificare e mitigare le debolezze di sicurezza durante la progettazione del software. (Illustrazione generata dall'IA)
Un altro metodo è PASTA, il Process for Attack Simulation and Threat Analysis (Processo per la simulazione di attacchi e l’analisi delle minacce). Tony Uceda-Velez e Marco M. Morana lo hanno introdotto. PASTA è un metodo in sette fasi, focalizzato sul rischio – che lega ogni aspetto all’impatto concreto nel mondo reale. Inizia con il contesto aziendale. Identifica gli asset tecnici. Poi scompone l’applicazione.
Simula gli attacchi. Infine, valuta i rischi. PASTA è un metodo approfondito. Collega le debolezze tecniche all’impatto aziendale. Dà priorità alle correzioni in base al rischio reale. Questo collega la sicurezza agli obiettivi aziendali.
Perché la sicurezza precoce fa risparmiare denaro
Uno studio IBM del 2011 ha mostrato una verità semplice e brutale: correggere i difetti in seguito costa molto di più. Un bug trovato durante la progettazione costa pochi centesimi. Lo stesso bug costa qualche dollaro durante i test. E costa centinaia o migliaia dopo il deployment. Il threat modeling applica questo principio di “shift-left”. Individua i problemi in anticipo, facendoti risparmiare una fortuna.
Prendiamo una banca, per esempio. Una grande banca, senza un threat modeling coerente, ha costruito una nuova app mobile. Hanno trovato una falla critica in fase avanzata di test. Un attaccante avrebbe potuto bypassare il login in determinate condizioni di rete. Questo ha reso necessaria la riprogettazione del modulo di login. Ha ritardato il lancio di due mesi. Il ritardo e la rielaborazione sono costati oltre 1 milione di dollari.
Il threat modeling previene questi problemi. Fa sì che i team di sviluppo e sicurezza lavorino meglio insieme. Gli sviluppatori comprendono meglio i rischi di sicurezza. Gli analisti della sicurezza comprendono l’architettura del sistema. Questa conoscenza condivisa permette di costruire software più sicuro fin dall’inizio. Riduce le costose correzioni post-rilascio.
Il threat modeling aiuta anche a garantire la conformità normativa. Regolamenti come il GDPR o l’HIPAA richiedono privacy e protezione dei dati. Trovando i rischi dei flussi di dati in anticipo, le organizzazioni possono integrare i controlli. Questo garantisce gli standard legali. Evita anche multe salate. Il rapporto IBM del 2023 afferma che il costo medio di una violazione dei dati è stato di 4,45 milioni di dollari. La sicurezza precoce è semplicemente un buon affare.
Il threat modeling nello sviluppo moderno
Integrare il threat modeling nello sviluppo agile è difficile. Agile punta alla velocità e a rilasci rapidi. Lunghe revisioni di sicurezza rallentano il processo. I metodi moderni integrano il threat modeling in modo continuo.
Tony Uceda-Velez e Marco M. Morana sono i creatori di PASTA, il Process for Attack Simulation and Threat Analysis (Processo per la simulazione di attacchi e l'analisi delle minacce). Questo metodo in sette fasi, focalizzato sul rischio, collega le debolezze tecniche all'impatto aziendale, aiutando le organizzazioni a dare priorità alle correzioni di sicurezza basate sul rischio reale. (Illustrazione generata dall'IA)
I team effettuano piccoli threat model per ogni nuova funzionalità. Lo fanno durante la pianificazione dello sprint. Usano strumenti e template semplici. Questo lo mantiene rapido ed efficiente. OWASP, un gruppo globale che migliora la sicurezza del software, supporta questo approccio. Offrono risorse e framework. Questi aiutano i team ad adottare il continuous threat modeling.
Anche l’automazione sta crescendo. Gli strumenti possono analizzare il codice. Trovano i vettori di minaccia. Possono persino suggerire minacce STRIDE. Questo riduce lo sforzo manuale. Accelera l’analisi iniziale. L’esperto di sicurezza Adam Shostack, autore di “Threat Modeling: Designing for Security”, afferma che l’automazione aiuta a rendere il threat modeling scalabile. Lo rende accessibile a più team.
Cosa c’è dopo: minacce in evoluzione e soluzioni più intelligenti
La cybersecurity cambia rapidamente. Le nuove tecnologie portano nuovi rischi. I sistemi di intelligenza artificiale (AI) e machine learning (ML) sono più complessi. Le loro debolezze uniche richiedono un threat modeling speciale. Il quantum computing, ancora emergente, promette di compromettere la crittografia attuale. Questo richiederà approcci di sicurezza completamente nuovi.
I large language models (LLM) nelle app AI presentano minacce uniche. Parliamo di prompt injection, data poisoning e model inversion. I modelli di minaccia tradizionali devono adattarsi. Devono gestire queste nuove superfici di attacco, che sono inedite. I ricercatori stanno sviluppando nuovi framework per la sicurezza dell’AI. Questo assicura che questi potenti strumenti non diventino gravi problemi in futuro.
Il threat modeling continuerà ad evolversi. Diventerà una componente sempre più fondamentale dello sviluppo del software. Utilizzerà l’AI per trovare le debolezze. Questo approccio precoce rimarrà fondamentale. Si tiene al passo con le minacce in evoluzione. Costruisce software più sicuro e robusto per tutti.
Domande frequenti
Chi dovrebbe essere coinvolto nel threat modeling? Dovrebbe partecipare un team interfunzionale. Ciò significa architetti, sviluppatori, analisti della sicurezza e product manager. Punti di vista diversi aiutano a trovare più minacce.
Qual è il momento migliore per eseguire il threat modeling? Il momento migliore è all’inizio dello sviluppo del software. Ciò significa durante le fasi di progettazione e architettura. Integra la sicurezza, invece di aggiungerla in seguito.
Il threat modeling è solo per sistemi grandi e complessi? No, aiuta sistemi di tutte le dimensioni. Anche le piccole app possono avere gravi debolezze. Un threat model rapido e leggero è sempre opportuno.
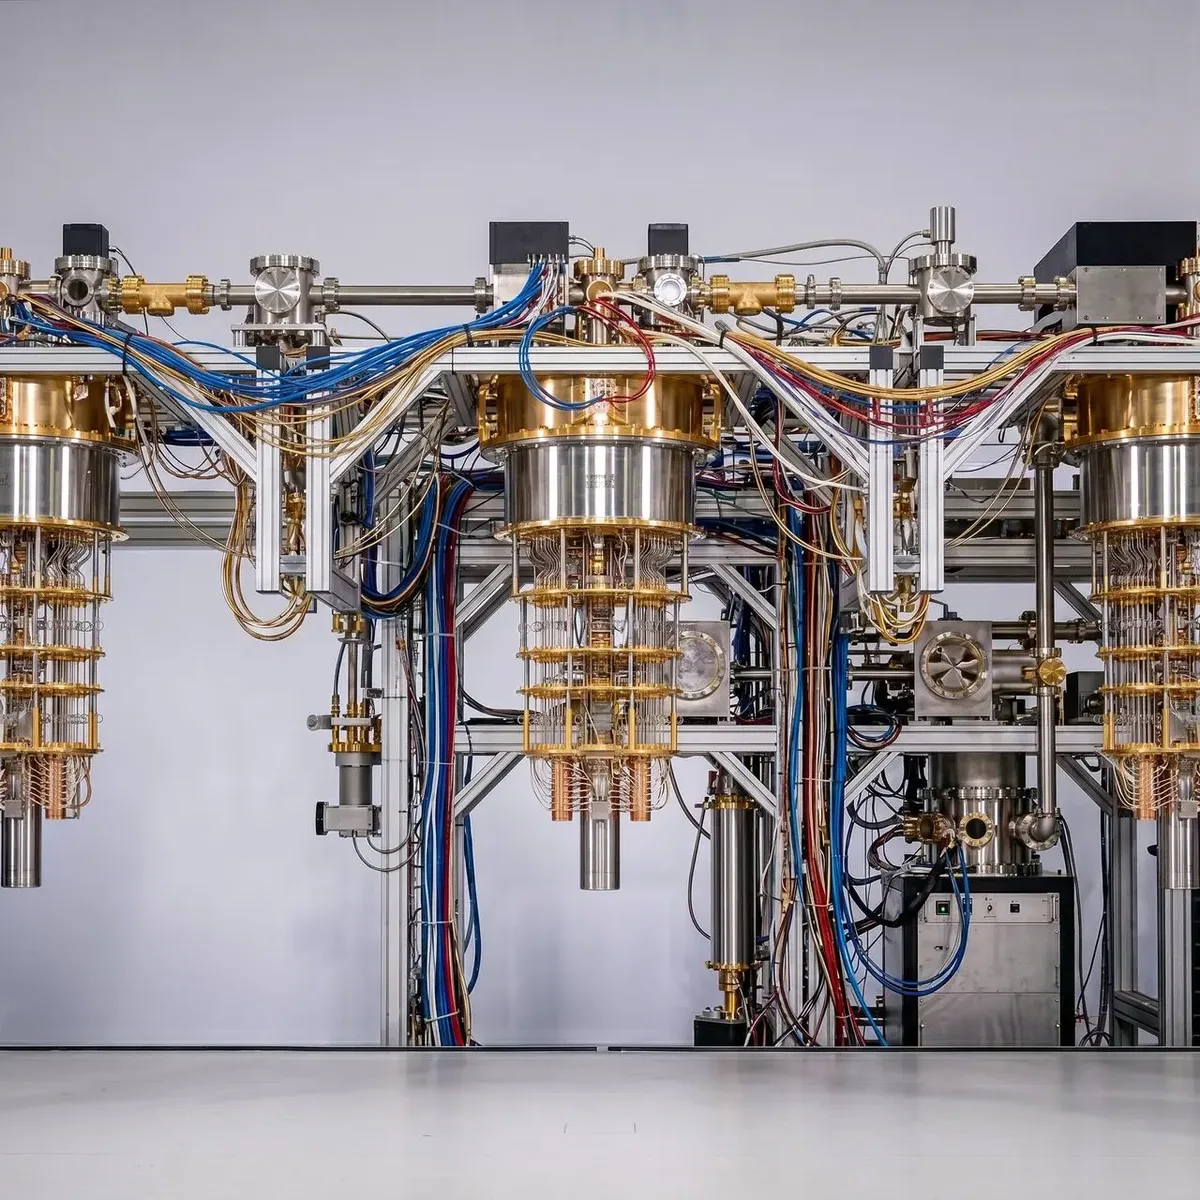
Il quantum computing, una tecnologia emergente, rappresenta una significativa minaccia futura per gli attuali metodi di crittografia, rendendo necessari approcci di sicurezza completamente nuovi e un threat modeling avanzato. Queste macchine complesse spesso presentano hardware distintivo e criogenico, come i frigoriferi a diluizione, per mantenere le temperature estremamente basse richieste per il loro funzionamento. (Fonte: quantumzeitgeist.com)
Qual è il primo passo per iniziare il threat modeling di un nuovo progetto? Innanzitutto, definire l’ambito e lo scopo del sistema. Quindi, creare un diagramma di flusso dei dati. Questo mostra come i dati si muovono attraverso l’app.
Potrebbe interessarti anche:
👉 12 maggio 2017: WannaCry, il cyberattacco che mise in ginocchio il NHS
👉 Centinaia di falle: l’aggiornamento vitale per il tuo dispositivo
👉 Smascherare i bot online: la sfida di X e Facebook contro l’imitazione umana