Modélisation des menaces : sécuriser le logiciel dès la conception
Loin des pare-feu et antivirus, la véritable protection de vos systèmes commence bien avant l'écriture du code. Découvrez comment la modélisation des menaces permet d'identifier et de corriger les faiblesses dès la phase de conception, avant qu'elles ne deviennent des problèmes coûteux.
La sécurité commence tôt : concevez-la dès l’origine
La sécurité logicielle évoque souvent les pare-feu, les mots de passe complexes ou les programmes antivirus. Ils sont certes importants, mais la véritable sécurité débute bien plus tôt. Elle commence bien avant que quiconque n’écrive une seule ligne de code. Elle débute avant même qu’un système ne soit mis en service.
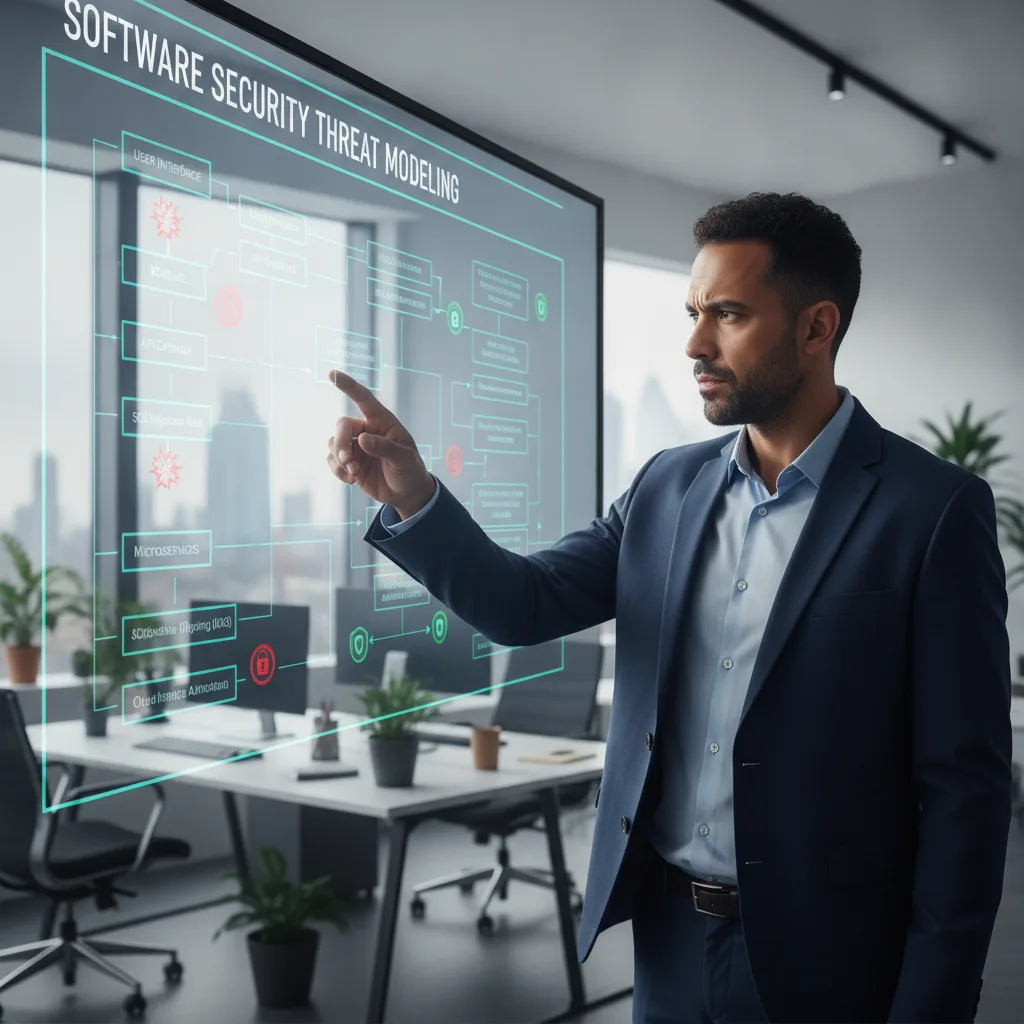
C’est dès la phase de conception que la sécurité prend tout son sens. C’est là qu’intervient la modélisation des menaces pour la sécurité logicielle. La modélisation des menaces identifie les faiblesses. Elle permet de les déceler avant qu’elles ne se transforment en problèmes coûteux.
Ce que fait la modélisation des menaces
Microsoft a introduit le modèle STRIDE en 2002. Cela a représenté une avancée majeure. La modélisation des menaces vous apprend à penser comme un attaquant. C’est une compétence cruciale. Elle aide les développeurs et les équipes de sécurité à détecter les faiblesses en amont, avant qu’elles ne génèrent de véritables problèmes. Ce processus s’applique à tout type de logiciel : applications web, applications mobiles ou services cloud.
Imaginez la conception d’une maison. Vous n’attendez pas qu’elle soit construite pour vous préoccuper des cambrioleurs. Plutôt, vous prévoyez des serrures solides, des fenêtres sécurisées et des alarmes dès l’élaboration des plans. La modélisation des menaces applique ce même principe aux logiciels. Elle analyse l’architecture du système. Elle identifie les points où des attaques pourraient se produire.
Qui est impliqué ? Les architectes logiciels, les développeurs et les analystes de sécurité. Ils travaillent ensemble. Ils examinent minutieusement la conception des systèmes avant d’écrire le moindre code. Qu’examinent-ils ? Le système lui-même : ses flux de données, ses composants et ses interactions avec les utilisateurs. Quand ? Dès le début du cycle de vie du développement, idéalement pendant la phase de conception.
Comment les équipes trouvent les faiblesses
La modélisation des menaces ne repose pas sur de simples suppositions. Elle utilise des méthodes éprouvées. Ces méthodologies analysent systématiquement les logiciels. Les deux principaux sont STRIDE et PASTA. Ils aident les équipes à poser les bonnes questions.
Le modèle STRIDE de Microsoft divise les menaces en six catégories, une pour chaque lettre. S pour Spoofing (usurpation d’identité) : Un attaquant se fait passer pour quelqu’un d’autre. T pour Tampering (altération) : Un attaquant modifie des données.
R pour Repudiation (déni) : Un attaquant nie avoir fait quelque chose. I pour Information Disclosure (divulgation d’informations) : Quelqu’un obtient un accès non autorisé à des données sensibles. D pour Denial of Service (déni de service) : Il empêche les utilisateurs légitimes d’accéder à un système. Enfin, E pour Elevation of Privilege (élévation de privilèges) : Un attaquant obtient des droits d’accès plus élevés. Les équipes utilisent STRIDE pour examiner leur système face à chaque type de menace.
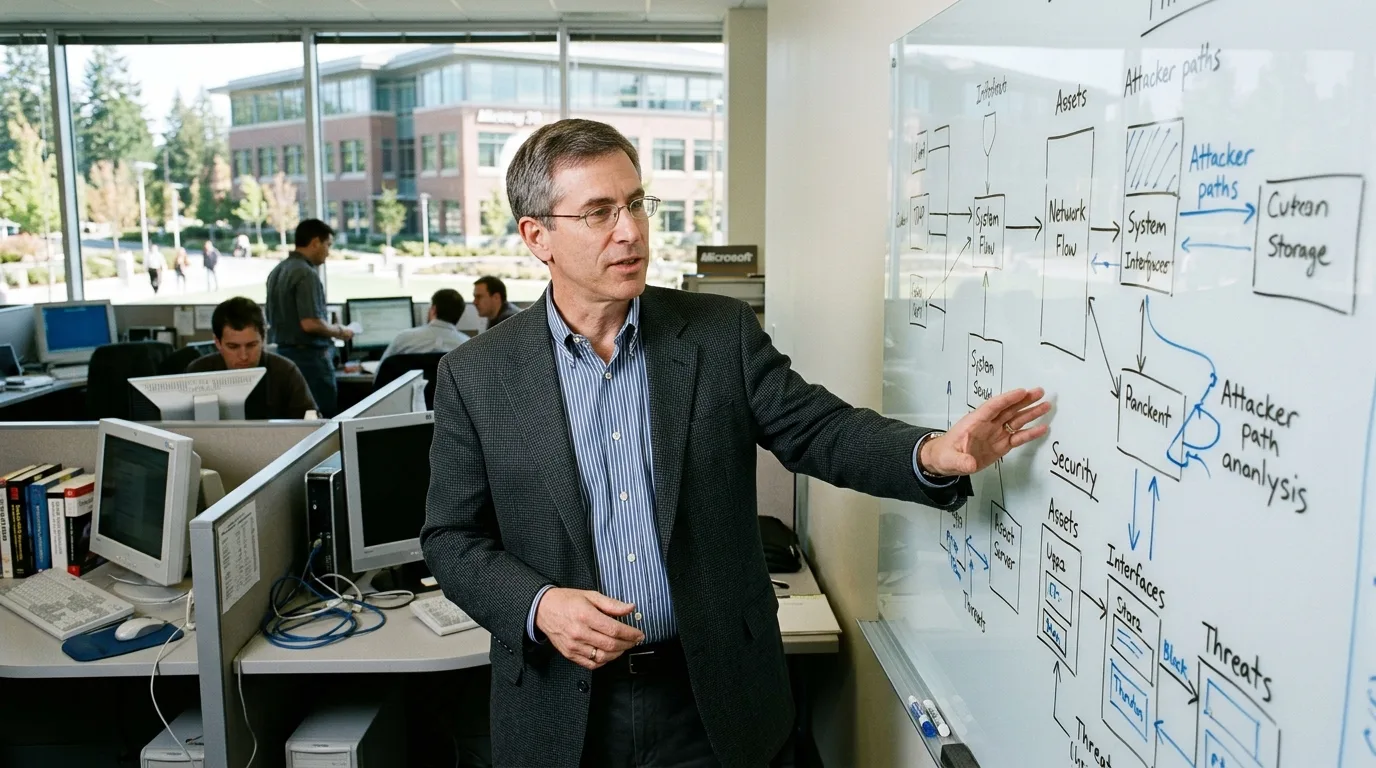
Loren Kohnfelder, ingénieur distingué chez Microsoft, a joué un rôle déterminant dans le développement du cadre de modélisation des menaces STRIDE au début des années 2000. Ses travaux pionniers ont contribué à établir les principes fondamentaux pour identifier et atténuer les faiblesses de sécurité lors de la conception logicielle. (Illustration générée par IA)
Une autre approche est PASTA, le Process for Attack Simulation and Threat Analysis (Processus de simulation d’attaque et d’analyse des menaces). Tony Uceda-Velez et Marco M. Morana l’ont introduite. PASTA est une méthode en sept étapes, axée sur les risques, ce qui signifie qu’elle établit un lien direct avec l’impact réel. Elle commence par le contexte commercial. Elle identifie les actifs techniques. Ensuite, elle décompose l’application.
Elle simule des attaques. Enfin, elle évalue les risques. PASTA est une méthode approfondie. Elle relie les faiblesses techniques à l’impact commercial. Elle priorise les corrections en fonction du risque réel. Cela permet d’aligner la sécurité sur les objectifs commerciaux.
Pourquoi la sécurité précoce permet d’économiser de l’argent
Une étude d’IBM de 2011 a révélé une vérité simple et implacable : corriger les défauts plus tard revient bien plus cher. Un bug trouvé pendant la conception coûte quelques centimes. Le même bug coûte des dizaines de dollars pendant les tests. Et il coûte des centaines, voire des milliers, après le déploiement. La modélisation des menaces s’inscrit dans ce principe de “shift-left”. Elle détecte les problèmes en amont, permettant d’économiser une fortune.
Prenez une banque, par exemple. Une grande banque, qui n’avait pas intégré de modélisation des menaces cohérente, a construit une nouvelle application mobile. Ils ont découvert une faille critique tardivement lors des tests. Un attaquant pouvait contourner le processus de connexion sous certaines conditions réseau. Cela a nécessité de repenser le module de connexion. Cela a retardé le lancement de deux mois. Le retard et le remaniement ont coûté plus de 1 million de dollars.
La modélisation des menaces permet d’éviter ces problèmes. Elle améliore la collaboration entre les équipes de développement et de sécurité. Les développeurs comprennent mieux les risques de sécurité. Les analystes de sécurité saisissent l’architecture du système. Ce savoir partagé permet de construire des logiciels plus sécurisés dès le départ. Cela réduit les corrections coûteuses post-déploiement.
La modélisation des menaces aide également à assurer la conformité. Des réglementations comme le RGPD ou l’HIPAA exigent la confidentialité et la protection des données. En identifiant les risques liés aux flux de données en amont, les organisations peuvent mettre en place des contrôles. Cela garantit le respect des normes légales. Cela évite également de lourdes amendes. Le rapport IBM de 2023 indique que le coût moyen d’une violation de données était de 4,45 millions de dollars. La sécurité précoce est tout simplement une bonne stratégie commerciale.
La modélisation des menaces dans le développement moderne
Intégrer la modélisation des menaces au développement agile peut s’avérer complexe. L’approche agile privilégie la rapidité et les livraisons fréquentes. Les longues revues de sécurité peuvent ralentir le processus. Les méthodes modernes intègrent la modélisation des menaces en continu.
Tony Uceda-Velez et Marco M. Morana sont les créateurs de PASTA, le Process for Attack Simulation and Threat Analysis. Cette méthode en sept étapes, axée sur les risques, relie les faiblesses techniques à l'impact commercial, aidant les organisations à prioriser les corrections de sécurité en fonction des risques réels. (Illustration générée par IA)
Les équipes effectuent de petites modélisations des menaces pour chaque nouvelle fonctionnalité. Elles le font pendant la planification de sprint. Elles utilisent des outils et des modèles simples. Cela permet de rester rapide et efficace. L’OWASP, un groupe mondial œuvrant à l’amélioration de la sécurité logicielle, soutient cette approche. Ils offrent des ressources et des frameworks. Ceux-ci aident les équipes à adopter la modélisation continue des menaces.
L’automatisation prend également de l’ampleur. Les outils peuvent analyser le code. Ils identifient les vecteurs de menace. Ils peuvent même suggérer des menaces STRIDE. Cela réduit l’effort manuel. Cela accélère l’analyse initiale. L’expert en sécurité Adam Shostack, auteur de “Threat Modeling: Designing for Security”, affirme que l’automatisation contribue à étendre la modélisation des menaces. Elle la rend accessible à davantage d’équipes.
Et après : menaces évolutives et solutions plus intelligentes
La cybersécurité évolue rapidement. Les nouvelles technologies apportent de nouveaux risques. Les systèmes d’IA et de machine learning (ML) sont plus complexes. Leurs faiblesses uniques exigent une modélisation des menaces spécifique. L’informatique quantique, encore émergente, promet de briser le chiffrement actuel. Cela nécessitera des approches de sécurité entièrement nouvelles.
Les grands modèles linguistiques (LLM) dans les applications d’IA introduisent des menaces spécifiques. Il s’agit notamment de l’injection de prompt, de l’empoisonnement de données et de l’inversion de modèle. Les modèles de menaces traditionnels doivent s’adapter. Ils doivent gérer ces nouvelles surfaces d’attaque, qui sont sans précédent. Les chercheurs développent de nouveaux frameworks pour la sécurité de l’IA. Cela garantit que ces outils puissants ne génèrent pas de problèmes majeurs à l’avenir.
La modélisation des menaces continuera d’évoluer. Elle deviendra un élément plus fondamental du développement logiciel. Elle utilisera l’IA pour identifier les faiblesses. Cette approche précoce restera vitale. Elle permet de suivre l’évolution des menaces. Elle construit des logiciels plus sûrs et plus robustes pour tous.
FAQ
Qui devrait être impliqué dans la modélisation des menaces ? Une équipe interfonctionnelle doit y participer. Cela inclut des architectes, des développeurs, des analystes de sécurité et des chefs de produit. Différents points de vue permettent d’identifier davantage de menaces.
Quel est le meilleur moment pour effectuer une modélisation des menaces ? Le meilleur moment se situe au début du développement logiciel. C’est-à-dire pendant les phases de conception et d’architecture. Cela permet d’intégrer la sécurité, au lieu de l’ajouter plus tard.
La modélisation des menaces est-elle uniquement destinée aux systèmes vastes et complexes ? Non, elle est utile aux systèmes de toutes tailles. Même les petites applications peuvent avoir de graves faiblesses. Une modélisation des menaces rapide et légère est toujours bénéfique.
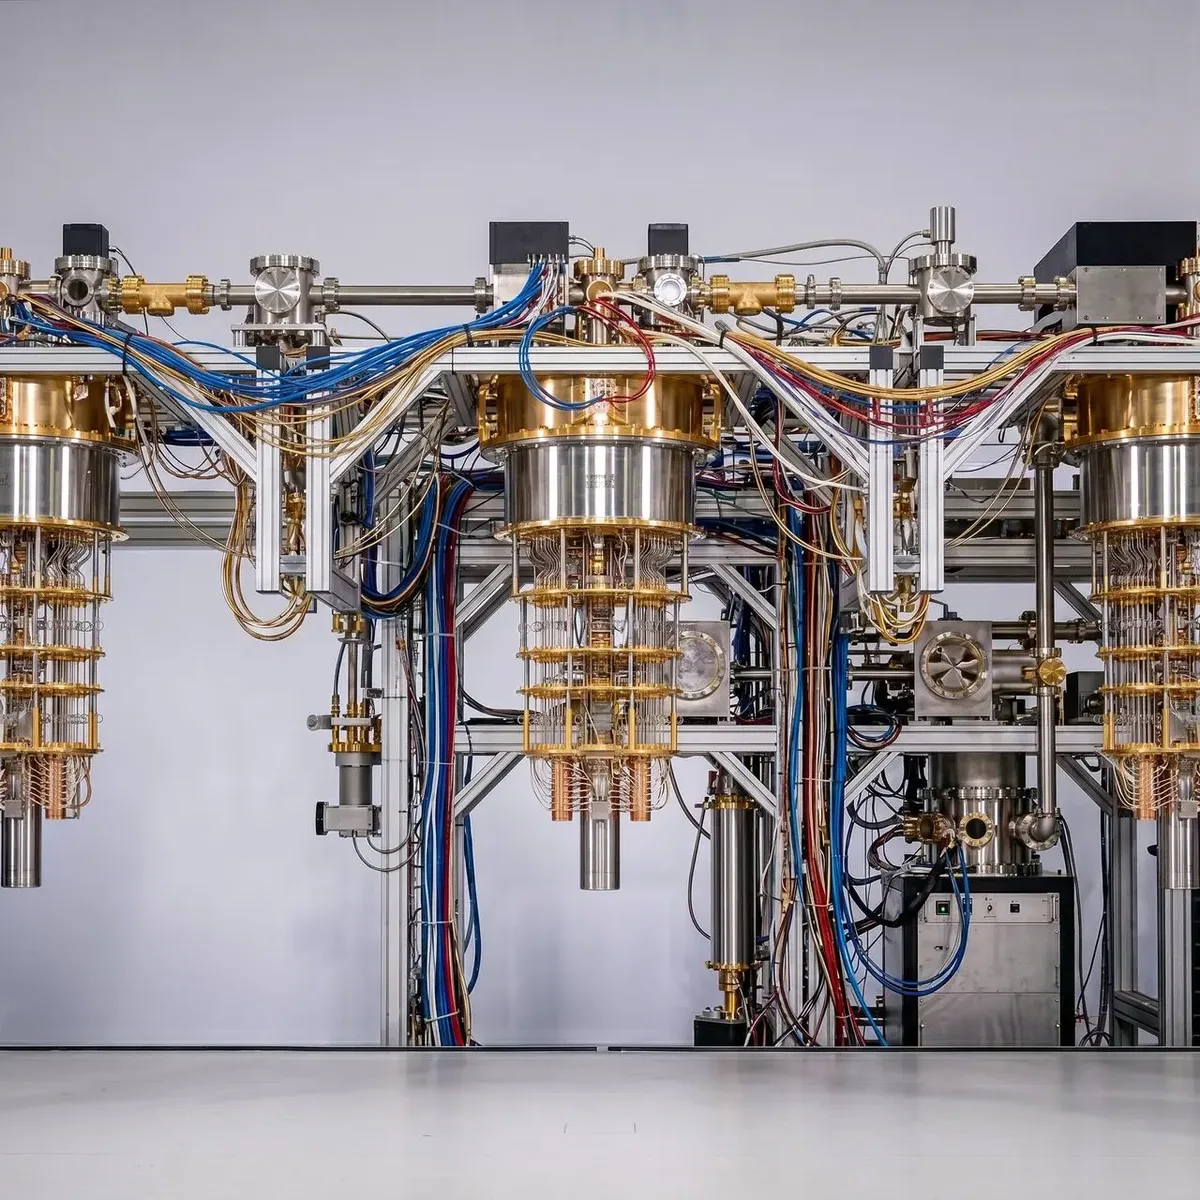
L'informatique quantique, une technologie émergente, représente une menace future significative pour les méthodes de chiffrement actuelles, nécessitant des approches de sécurité entièrement nouvelles et une modélisation des menaces avancée. Ces machines complexes comportent souvent du matériel cryogénique distinctif, tel que des réfrigérateurs à dilution, pour maintenir les températures extrêmement basses requises pour leur fonctionnement. (Source : quantumzeitgeist.com)
Quelle est la première étape pour commencer la modélisation des menaces d’un nouveau projet ? Tout d’abord, définissez la portée et l’objectif du système. Ensuite, créez un diagramme de flux de données. Ce diagramme illustre comment les données circulent dans l’application.
Vous pourriez aussi aimer:
👉 Mai 2017: WannaCry, le rançongiciel qui a paralysé les hôpitaux britanniques
👉 Des centaines de failles : pourquoi les mises à jour de vos appareils sont cruciales
👉 Démasquer les bots en ligne : le défi du mimétisme sur X et Facebook